Hackeando o Panóptico: Vigilância Distribuída e os Limites do Modelo de Bentham
Hackeando o Panóptico: a Vigilância Distribuída e os Limites do Modelo de Bentham
A partir de Benoît Dupont, "Hacking the Panopticon" [2008] [Tradução livre: "Hackeando o Panóptico"]
Em 3 de julho de 2014, os canais públicos alemães NDR e WDR divulgaram trecho do código-fonte do programa XKeyscore, da Agência de Segurança Nacional dos Estados Unidos. O código marca um estudante de Erlangen, operador de um nó de saída da rede Tor, para vigilância ampliada por estar executando o software. A mesma reportagem mostra que a busca por informações sobre o sistema Tails já aciona a marcação como "extremista" no sistema de vigilância. O episódio inverte a expectativa de Benoît Dupont, seis anos antes: a criptografia, pensada como instrumento de resistência à vigilância, vira ela própria um gatilho de vigilância.
O Panóptico Como Arquitetura Incompatível com a Rede
Michel Foucault toma o panóptico de Jeremy Bentham como figura da sociedade disciplinar, em Vigiar e Punir [1977]. A arquitetura reúne três elementos: celas em anel, torre central com campo de visão sobre todas as celas e partição entre as celas, que impede a comunicação entre os presos. Dupont resume o argumento de Foucault [Foucault, 1977, p. 200]: o modelo cria
"a subject of information, never a subject in communication"
[Tradução livre: "um sujeito de informação, nunca um sujeito em comunicação"]
Thomas Mathiesen responde ao argumento em 1997, com o conceito de sinoptismo: a mídia de massa inverte o vetor do olhar e deixa os muitos verem os poucos, ao lado do panóptico, não em substituição a ele.
Dupont [2008] aponta a incompatibilidade entre esse modelo e a arquitetura da internet. O panóptico opera com uma estrutura radial, tendo um ponto central de controle. A internet opera em uma estrutura distribuída, sem um centro, com conexões multidirecionais entre nós [Benkler, 2006, p. 212]. A mesma abertura que permite a vigilância a custo mínimo também abre espaço para a interceptação, a réplica e a auditoria do tráfego por qualquer usuário com habilidades técnicas. Dupont chama esse duplo efeito de paradoxo da abertura: os protocolos públicos e padronizados da internet facilitam a vigilância e, ao mesmo tempo, dão ao programador liberdade para projetar ferramentas de resistência.
Panóptico: torre central, raios de vigilância, sem ligação entre as celas. Rede: nós, conexões multidirecionais, sem centro.
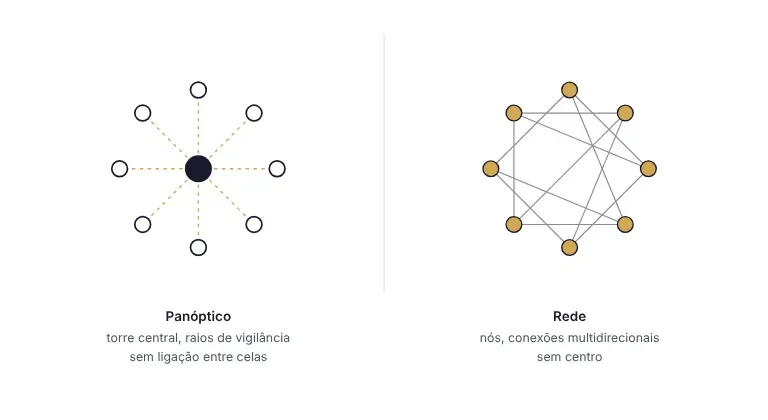
Figura 1. Arquitetura do Panóptico e Arquitetura de Rede [Dupont, 2008, p. 264]
A Democratização da Vigilância
A primeira tendência que Dupont identifica é a democratização da vigilância: a queda nos custos das ferramentas de observação retira o monopólio de governos e corporações sobre a capacidade de vigiar. Em 2008, o YouTube recebe mais de 65 mil vídeos por dia e soma um público mensal de cerca de 20 milhões de pessoas [Dupont, 2008, p. 266]. Parte desse volume registra furto em flagrante, violência policial e declaração pública de um político, com difusão em escala inédita para o cidadão comum.
O Google Earth oferece imagem de satélite georreferenciada, de uso gratuito, e permite a organizações não governamentais como a Anistia Internacional montar campanha de monitoramento de aldeia em risco em Darfur [Dupont, 2008, p. 267]. O mesmo recurso serve a quem busca a residência de autoridades públicas ou instalações militares, e Dupont relata o uso da ferramenta por um grupo terrorista para identificar um alvo [Dupont, 2008, p. 267]. A democratização da vigilância não distingue motivo nem autor: serve ao cidadão, à organização humanitária e ao criminoso pela mesma arquitetura técnica.
O programador Virgil Griffith lança o WikiScanner, ferramenta que rastreia o endereço IP de quem edita verbete da Wikipédia, e expõe edição feita por funcionário de agência de governo, de empresa e de entidade religiosa, em tentativa de moldar a própria imagem no verbete [Dupont, 2008, p. 269]. A mesma abertura que permite a edição anônima também permite identificar quem edita.
Blocking Moves e Masking Moves: as Estratégias de Resistência
Dupont recorre à tipologia de Gary Marx [2003], com onze estratégias de resistência à vigilância, e desenvolve duas: blocking moves [Tradução livre: "movimentos de bloqueio"] e masking moves [Tradução livre: "movimentos de mascaramento"].
Blocking moves bloqueiam o acesso à comunicação. A criptografia transforma a mensagem em um texto incompreensível para quem não possui a chave de decodificação [Diffie & Landau, 1998, p. 13 apud Dupont, 2008, p. 271]. Philip Zimmermann distribui o programa Pretty Good Privacy pela internet em 1990 e vence uma disputa judicial com o Departamento de Justiça dos Estados Unidos, o que generaliza o acesso à criptografia forte para qualquer usuário. Dupont relata, porém, que 68% dos usuários pesquisados por Garfinkel e outros autores [2005] desconhecem a existência de criptografia no próprio programa de e-mail ou não sabem o que o termo significa [Dupont, 2008, p. 272]. O obstáculo à adoção da criptografia não é técnico: é cognitivo e social.
Masking moves alimentam o sistema de vigilância com dados sem valor, em vez de bloquear o acesso a ele. TOR, Freenet e Psiphon roteiam a comunicação por múltiplos nós da rede, de modo que nenhum supervisor identifique quem fala com quem [Dupont, 2008, p. 273]. O TrackMeNot, programa de dois professores da Universidade de Nova York, gera busca falsa em paralelo à busca real do usuário no mecanismo de pesquisa, e torna o perfil de navegação impreciso [Dupont, 2008, p. 274]. Dupont relata o uso dessas mesmas ferramentas por agências de inteligência e forças armadas de regimes autoritários, entre eles o Irã, o que revela confiança técnica na ferramenta à margem do uso político pretendido [Dupont, 2008, p. 273].
Sousveillance: um Conceito ao Lado, não Dentro, do Argumento de Dupont
O termo sousveillance [Tradução livre: "subvigilância"] não consta no capítulo de Dupont. A origem do conceito remonta a Steve Mann, Jason Nolan e Barry Wellman, no artigo "Sousveillance: Inventing and Using Wearable Computing Devices for Data Collection in Surveillance Environments" [Tradução livre: "Subvigilância: Inventando e Usando Dispositivos de Computação Vestível para Coleta de Dados em Ambientes de Vigilância"] [2003]. Os autores descrevem o uso de dispositivo de vídeo vestível para registrar quem vigia o cidadão em espaço comercial, em inversão do olhar institucional: o indivíduo observa a autoridade e a empresa a partir de baixo, em vez de só ser observado de cima. O prefixo "sous", do francês, remete a essa posição.
Dupont descreve um fenômeno próximo, sem usar o termo: o vídeo de violência policial postado no YouTube por um terceiro presente na cena [Dupont, 2008, p. 266]. A diferença está no sujeito do registro. Em Mann, Nolan e Wellman, o registro parte de um dispositivo pessoal, de uso contínuo, como contraponto direto ao sistema de vigilância institucional. Em Dupont, o registro parte de qualquer observador presente no local, sem dispositivo próprio para esse fim nem projeto de pesquisa por trás do ato. Os dois conceitos tratam de fenômenos vizinhos, cada um com genealogia própria, e esta publicação trata os dois como linhas de análise distintas, não como sinônimos.
O Limite Empírico de 2014: o Efeito Bumerangue da Criptografia
A reportagem de Lena Kampf, Jacob Appelbaum e John Goetz, publicada em 3 de julho de 2014 pelos canais NDR e WDR, a partir do vazamento de um trecho do código-fonte do XKeyscore, mostra um limite empírico ao otimismo de Dupont sobre blocking moves. O código classifica usuários do Tor e do Tails como "extremistas" e armazena o tráfego de qualquer pessoa que pesquise sobre essas ferramentas, mesmo sem instalar nenhuma delas. O estudante Sebastian Hahn, que opera um nó da rede Tor em Erlangen, vira alvo de vigilância por ter administrado a infraestrutura de uma ferramenta de resistência.
O achado inverte a lógica de Dupont: a adoção de blocking move não neutraliza a vigilância, mas a redireciona para quem a adota. A busca por proteção torna-se um sinal de interesse a ser investigado. A relação entre resistência e vigilância deixa de ser de anulação mútua e passa a ser de retroalimentação: quanto mais sofisticada a ferramenta de resistência, maior o interesse do sistema de vigilância em rastrear quem a utiliza. Dupont não antecipa esse mecanismo em 2008. A reportagem de 2014 identifica, em outro corpus de dados e por outro método, um contraponto ao argumento sobre blocking moves que o capítulo de 2008 não cobre.
Conclusão
Dupont demonstra que o modelo panóptico de Bentham e o modelo sinóptico de Mathiesen não esgotam a análise da vigilância em rede. A internet distribui a capacidade de vigiar entre o ator estatal, a corporação, a organização não governamental e o indivíduo, ao mesmo tempo em que distribui a capacidade de resistir à vigilância por meio das mesmas vias técnicas. O capítulo de Dupont trata das duas tendências, democratização e resistência, como fenômenos subestimados pela literatura de vigilância, por viés que ele próprio enumera: viés de iniciativa, viés de aversão à perda e viés de confusão entre o possível e o provável.
O achado de 2014 sobre o XKeyscore adiciona uma camada que o capítulo de 2008 não abrange: a própria busca por resistência torna-se um dado de vigilância. A rede não abole a assimetria entre quem vigia e quem é vigiado. Redistribui essa assimetria, introduzindo um novo ponto de fricção em cada nó da distribuição.
Mais uma coisa: a lição prática para quem trabalha com prova digital em processo penal está no mesmo ponto cego de Dupont. O uso de ferramenta de anonimização pelo investigado não prova, por si só, intenção ilícita. Prova, no limite, busca de privacidade, e a análise da cadeia de custódia precisa isolar esse dado do juízo de culpa.
Referências Bibliográficas
APPELBAUM, Jacob; GOETZ, John; KAMPF, Lena. NSA Targets the Privacy-Conscious. Panorama, NDR/WDR, 3 jul. 2014. Disponível em: daserste.ndr.de. Acesso em: 10 nov. 2026.
BENKLER, Yochai. The Wealth of Networks. New Haven: Yale University Press, 2006 apud DUPONT, 2008.
DIFFIE, Whitfield; LANDAU, Susan. Privacy on the Line: The Politics of Wiretapping and Encryption. Cambridge: MIT Press, 1998 apud DUPONT, 2008.
DUPONT, Benoît. Hacking the Panopticon: Distributed Online Surveillance and Resistance. In: DEFLEM, Mathieu [Ed.]. Surveillance and Governance: Sociology of Crime, Law and Deviance. Bingley: Emerald, 2008. v. 10, p. 259-280. Disponível em: benoitdupont.net. Acesso em: 10 nov. 2026.
FOUCAULT, Michel. Discipline and Punish: The Birth of the Prison. New York: Pantheon Books, 1977 apud DUPONT, 2008.
MANN, Steve; NOLAN, Jason; WELLMAN, Barry. Sousveillance: Inventing and Using Wearable Computing Devices for Data Collection in Surveillance Environments. Surveillance & Society, v. 1, n. 3, p. 331-355, 2003. Disponível em: doi.org/10.24908/ss.v1i3.3344. Acesso em: 10 nov. 2026.
MARX, Gary T. A Tack in the Shoe: Neutralizing and Resisting the New Surveillance. Journal of Social Issues, v. 59, n. 2, p. 369-390, 2003 apud DUPONT, 2008.
MATHIESEN, Thomas. The Viewer Society: Michel Foucault's 'Panopticon' Revisited. Theoretical Criminology, v. 1, n. 2, p. 215-234, 1997 apud DUPONT, 2008.